探访 OpenAI 的「Agent 软件工厂」:Codex 接管全公司,代码审查按风险分流,每个变更配一个 Agent 盯着上线
一句话结论
OpenAI 内部几乎所有工作都通过 Codex 和 ChatGPT Work 完成,工程侧已经形成从定义目标、收集上下文、写代码、过 CI、多专家 Agent 审查、按风险分流、Agent 护送上线到生产监控反哺开发的一整条自动化链路。
背景与理念
这篇文章发表于 2026 年 9 月 15 日,作者 Gergely Orosz 去 OpenAI 总部实地探访,采访了七位工程负责人和工程师,包括应用基础设施工程副总裁 Venkat Venkataramani、ChatGPT 工程负责人 Sulman Choudhry、桌面端负责人 Andrew Ambrosino 等。文章开头就点出一个前提:在 OpenAI,工程师、研究员、财务和市场同事都用不限量的 token 预算工作。全文后半部分是付费内容,本条只整理公开可读的前三节。
作者的总体判断是,一年之内 Codex 从可有可无的工具变成了公司几乎所有工作的骨架。Andrew Ambrosino 的原话大意是,过去几个月的主题就是所有东西都变成了编码 Agent,不管你的产出是不是代码,都是 Agent 在写你的工件;会循环、会推理、会写代码,就等于什么都能做。文章也提醒,OpenAI 内部版 Codex 接入了几乎所有内部系统,比外部版本强得多。
具体做法
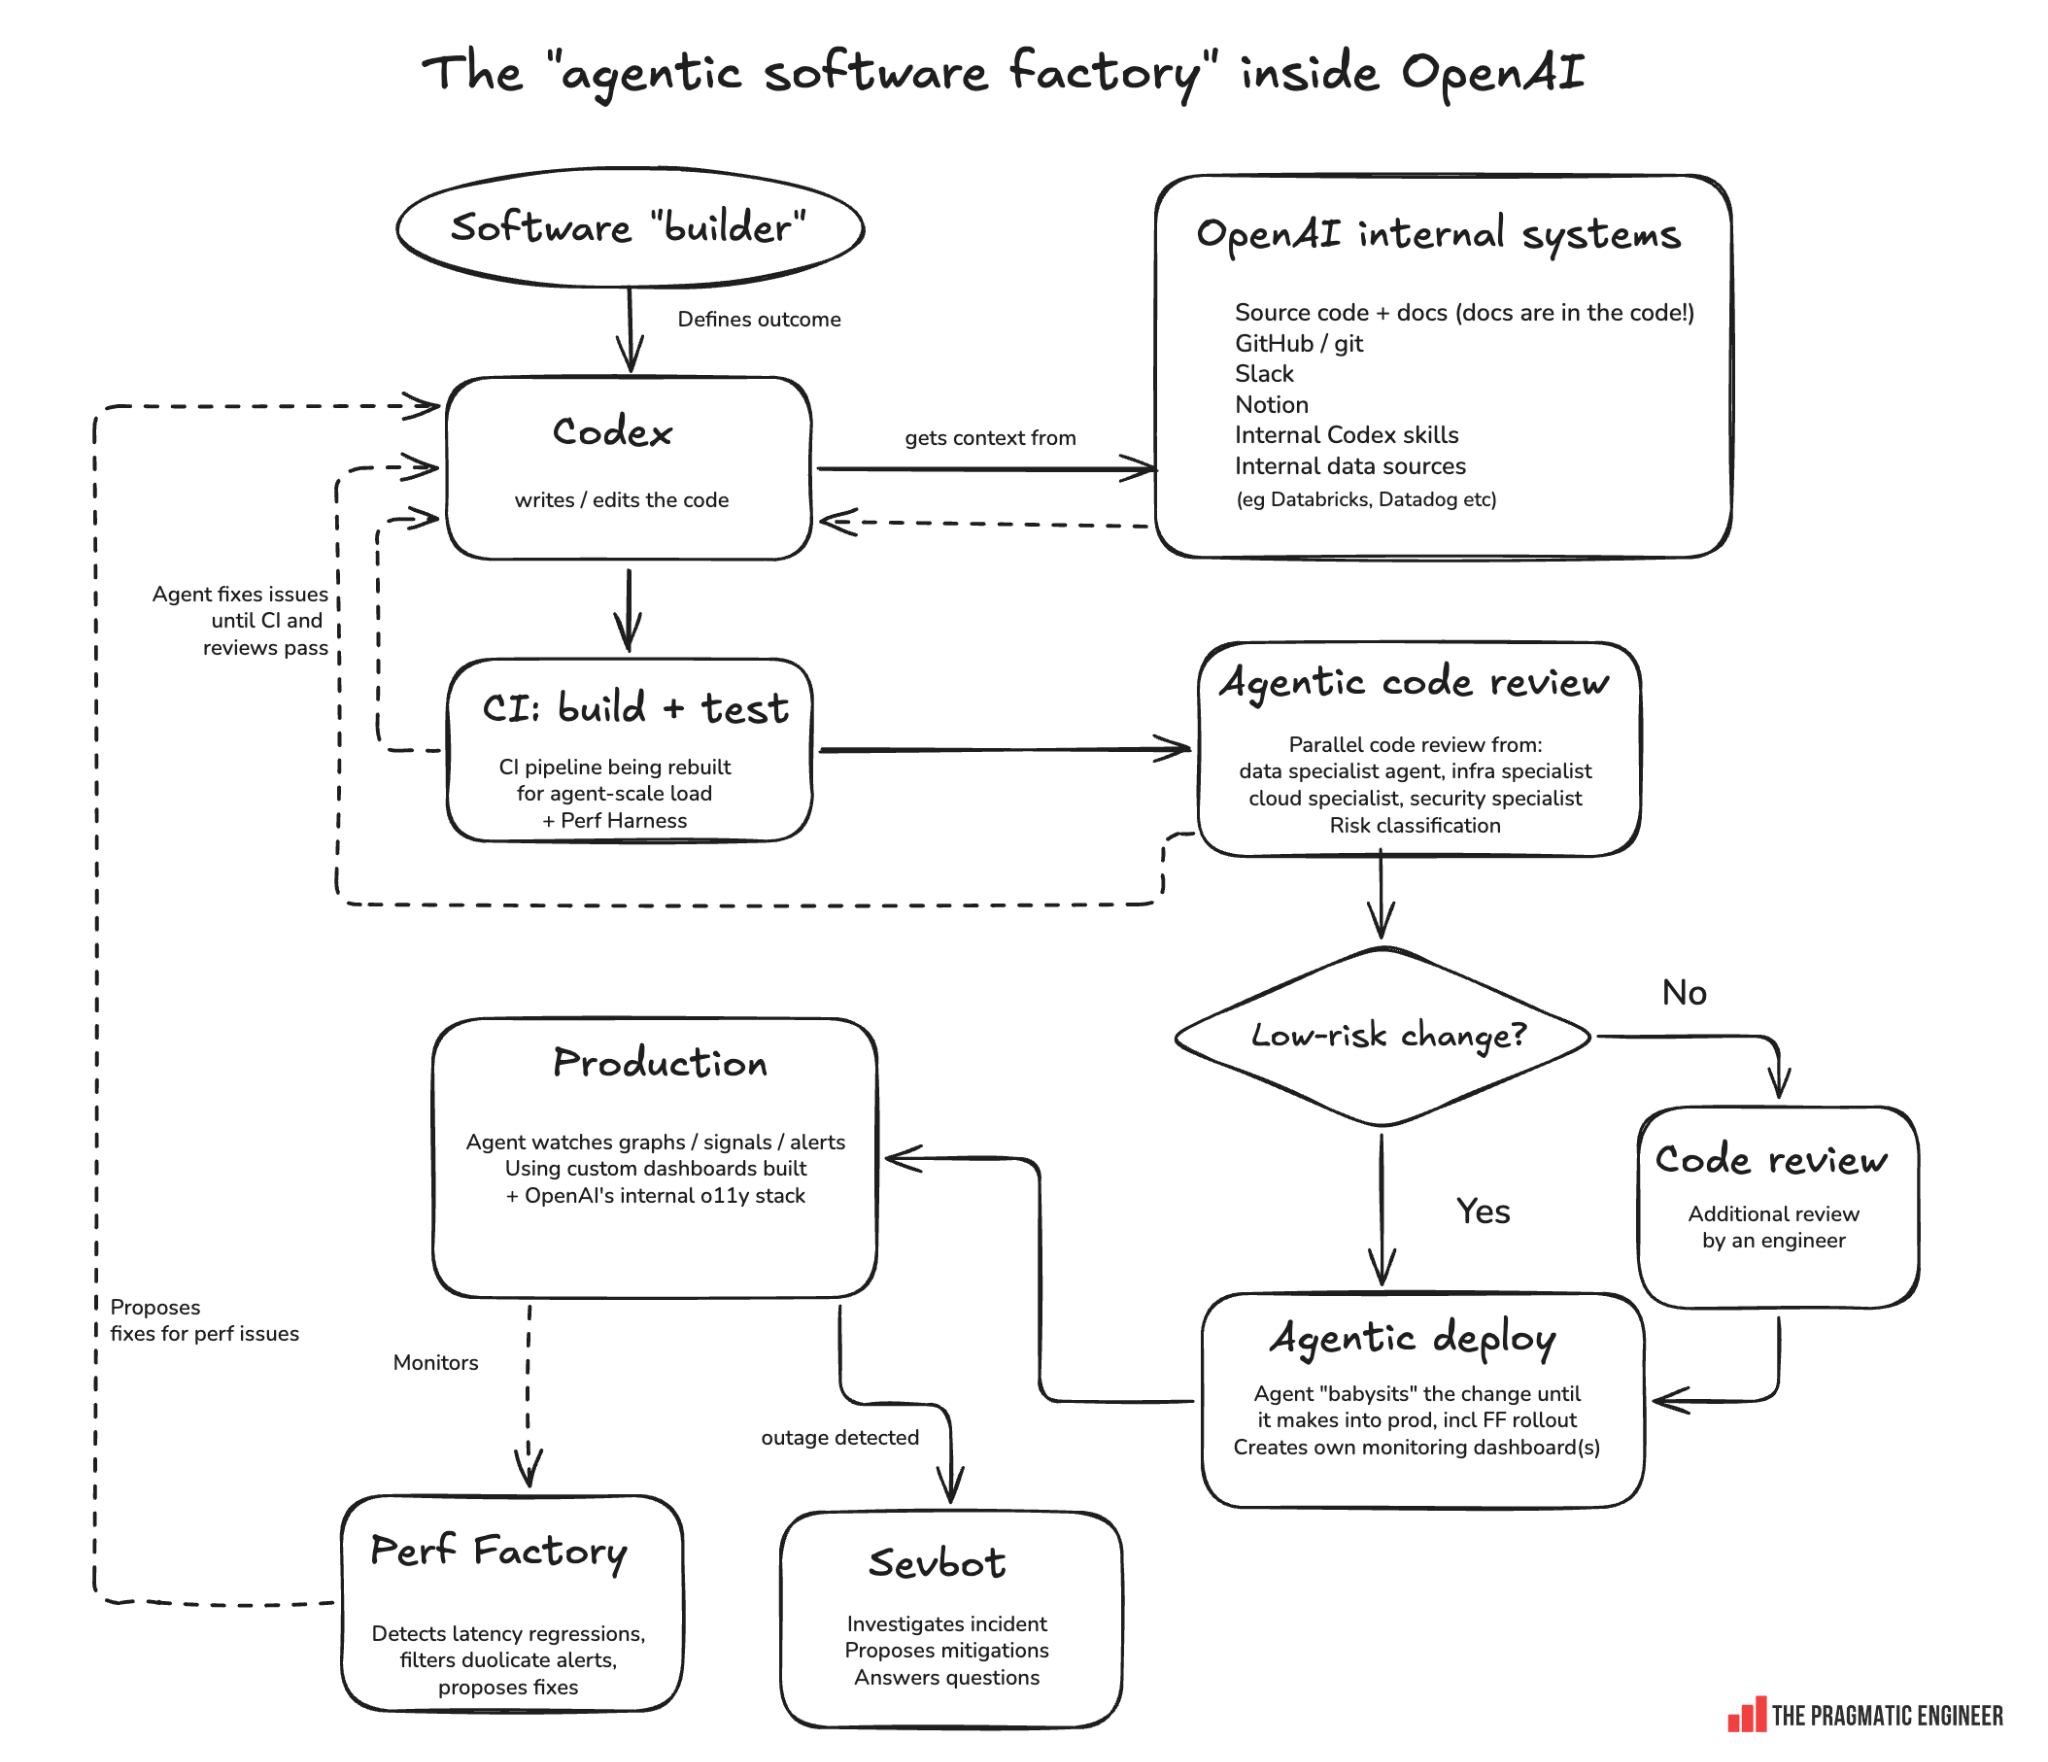
文章用一张图描述了 OpenAI 的 Agent 软件工厂,一共九步。第一步是人来定义目标,工程师或产品经理说明问题和期望结果。Venkat 说 OpenAI 的工程师越来越像产品经理,判断力、优先级和品味变得更重要。第二步是 Codex 收集上下文。OpenAI 已经把所有文档搬进源码仓库,Codex 还能访问 Git 和 GitHub、Slack、Notion、Databricks、Datadog、内部日志,以及一批内部 Codex Skill,其中一些 Skill 由 Codex 自己维护。新员工入职时被引导有问题就去问 Codex。第三步是 Codex 实现改动并自行验证。第四步是构建、测试和 CI,Agent 跑测试、修代码、开 PR,然后盯着 PR 直到 CI 全绿,另外还会用一个性能测试框架把可疑 PR 送去做合成 A/B 性能评估。
第五步是 Agent 代码审查。OpenAI 不用一个通用审查 Agent,而是同时派出多个带领域专家配置的 Agent,比如数据、基础设施、云和安全方向,Venkat 把它比作每个相关基础设施团队都派一位专家来审每一次改动。改动还会按风险分级,高风险的走更严格的流程,可能要更多轮 AI 审查或者强制人工复核;低风险的,代码库的某些区域可以选择让 Agent 自动批准。第六步是 Agent 部署。人批准上线后,这个改动会被分配给一个专门的 Agent,任务可以概括为把这个改动护送到安全、完整地上线。对于功能开关后面的改动,Agent 会读代码找到开关位置,理解改动的作用,决定哪些信号代表成功或失败,自己搭一个监控看板,然后盯着生产信号。长期目标是给每个改动配一个自主的 SRE。第七步是观察生产。第八步是 Perf Factory,用 Agent 筛查告警和看板、去重、识别真实的延迟回退、定位根因并提出修复。第九步是事故响应,内部的 Sevbot 同样基于 Codex,事故发生时它收集上下文、给出可能的缓解方案、在 Slack 频道里回答问题,但从不自己执行缓解措施,工程师可以指示它执行某个具体方案。
关键数据/例子
文章给出的数字包括:在四个月里,财务、招聘、法务等非工程部门的 Codex 使用率从大约 0% 涨到 90%;在 Codex 应用对非工程人员还很不友好、屏幕上仍然显示代码的时期,非工程团队的采用率就接近 40%。Codex Mac 应用在 2 月发布,Windows 版在 3 月,基于 Codex harness 的 ChatGPT Work 在 7 月。OpenAI 给 Codex 加了 /goal 设置,设定目标后 Agent 会一直干到完成,4 月到 5 月间使用率从 60% 涨到 90%,Andrew 认为长任务处理能力的提升是原因之一,有人一个线程会用好几天。
Venkat 说每个工程师的 PR 数量呈曲棍球棒式增长,一些系统的负载大约涨了 10 倍,在别的公司可能要两三年,在 OpenAI 大约六个月就发生了。IDE 使用量从 1 月起下降。Sulman Choudhry 则指出原生移动端发布成了越来越痛的瓶颈,因为代码几分钟就能写好,但应用商店审核仍要几小时到几天。
文章还提到,各团队会把适合自己角色的工作流做成插件分发。Akshay Nathan 说现在的问题从能力过剩变成了认知差距,有些人已经知道可以用 Codex 监控 Slack、更新 Airtable、做入职材料,但很多人还是只用它做一件事,靠同事口口相传才发现更多用法。
创新点
第一,文档进代码仓库、Agent 接入所有内部系统,这是整条流水线的前提,上下文比模型更决定效果。
第二,审查不再是一个通用 AI 审稿人,而是多个领域专家 Agent 并行,再叠加风险分级,把人工精力留给高风险改动。
第三,把部署也交给 Agent,由它自己决定观察哪些信号、自己搭看板,这是作者说此前没见过的做法。
第四,事故 Agent 目前只建议不执行,给自主权划了一条清楚的边界,同时把监控结果回流到开发,形成闭环。
可否复用
- 把自己项目的说明文档、约定和经验直接放进代码仓库或 Agent 能读到的目录,让 Agent 开工前先读,这是成本最低、收益最高的一步。
- 让编码 Agent 开完 PR 后继续盯 CI,失败就自己修,直到全绿再叫人,人只需要看最终结果。
- 审查环节可以试着开几个不同角色的审查 Agent,比如安全、性能、可维护性各一个,各自只看自己的领域,再汇总意见。
- 给改动按风险分级:改文案、改样式这类低风险的可以让 Agent 直接合并,涉及数据、权限和对外发送的必须自己过目。
- 事故或异常处理先采用 Sevbot 的模式,让 Agent 收集信息、给出方案,但执行动作留给自己确认。
- 团队内把好用的工作流做成插件或 Skill 分享,主动传播用法,缩小同事之间的认知差距。