OpenAI Codex 负责人 Tibo 的「28 天」计划:每天要么上线一个明显改进、要么全面重置;第一天默认速度提升约 50%,第二天 auto-review 免费,替代「全部放行」
一句话结论
Tibo Sottiaux 10 月 4 日宣布,接下来 28 天每天要么给多数 Codex 和 Work 用户上线一个明显改进,要么做一次全面重置,团队只做简化、提效、突破性功能和新模型;第一天,GPT-6 Astra 和 GPT-6.1 Sol 通过订阅使用的默认速度提升约 50%,覆盖所有产品和用「用 ChatGPT 登录」的合作伙伴;第二天,「替我批准」(auto-review)对 ChatGPT 账号免费,不再消耗额度(以前会占套餐的 2% 到 10%),同时上线简化版 API、会议记录集成和面向开发者的 Decisions API;他明确建议用 auto-review 代替完全访问模式,OpenAI 4 月的对齐博客显示,这种做法让会话停下来等人批准的次数少了约 200 倍。
背景与理念
10 月 4 日,Tibo 先发了一条「锁定」声明:团队只做四类事,简化、为更多用量提效、突破性功能和新模型。他说有时需要超前投入,但反馈很清楚,大家希望东西变得更简单。几个小时后他宣布:「接下来 28 天,我们每天要么上线一件对多数 Codex 和 Work 用户都是明显改进的东西,要么做一次全面重置。」这条帖子有超过 700 万次浏览。
这个节奏本身值得关注:它把改进拆成每天可以被用户感知的一件事,并用「重置」作为兜底承诺。到 10 月 6 日,他在第二天的汇总后还发起了投票,让用户评价当天的四项更新是否够格,或者是否宁可要一次重置。
具体做法
第一天:默认速度提升约 50%
10 月 5 日,Tibo 宣布已经把 GPT-6 Astra 和 GPT-6.1 Sol 在订阅下的默认速度优化到快约 50%。这覆盖 OpenAI 的所有产品,以及所有使用「用 ChatGPT 登录」的合作伙伴,他点名了 OpenCode、Pi、Amp、Devin 等,用户这边不需要任何改动,两小时内就能感受到。
第二天:四项更新
10 月 6 日的汇总写了四件事。第一,「替我批准」(auto-review)现在包含在订阅里,不再消耗用量;他说使用时它可能会占套餐的 2% 到 10%,「而且对你也更好」。第二,面向开发者的简化 API。第三,会议记录集成。第四,Decisions API 对开发者开放,OpenAI 也会在应用里用它改善体验。
在单独的 2.1 帖子里,他说明了 auto-review 的开启方式:设置 > 权限 > auto-review。他说 auto-review 改进的是默认沙箱设置,那种设置要求你批准每一件事,容易造成「决策疲劳」;他在回复里补了一句,建议用 auto-review 而不是完全访问模式。
auto-review 是什么(来自 4 月的对齐博客)
OpenAI 对齐研究博客在 2026 年 4 月 30 日发过一篇介绍 auto-review 的文章,这是早于本次更新的背景材料。文章说,以前用户只有两个选择:默认模式需要频繁人工批准,完全访问模式去掉了摩擦但也去掉了监督;auto-review 用另一个独立的智能体,在沙箱边界替用户审批越界操作。
文章解释了为什么审批摩擦本身会伤害安全。用户会被逼去开完全访问模式,那时恶意代码执行、数据外泄、试探凭据等都不会被沙箱拦住;或者写过于宽松的前缀规则,内部流量里有相当一部分用户允许所有以 python 开头的命令;或者因为不懂或疲劳,在不理解后果的情况下点批准。
角色分离是关键。主智能体被优化来完成任务,会把审批边界当成又一个需要克服的障碍;审批智能体只负责判断一个越界操作该不该执行,考虑用户意图、环境、安全策略和可能的影响,主要拦截外泄数据、暴露密钥、删除数据、削弱安全设置、运行不受信任的代码、听从与用户指令冲突的不可信内容等。被拒绝时,它会给出理由,让 Codex 自己找更安全的办法,内部部署中超过一半的情况能找到可接受的方案;多次被拒后会自动停止,以防主智能体试图「钻空子」。文章同时提醒,auto-review 不是安全保证,红队测试中发现过它被误导批准的情况,它也不能防范有意隐藏意图的模型,需要配合思维链监控等手段。
关键数据/例子
28 天计划的宣布帖有超过 700 万次浏览。
第一天:GPT-6 Astra 和 GPT-6.1 Sol 订阅下的默认速度提升约 50%,覆盖 OpenCode、Pi、Amp、Devin 等「用 ChatGPT 登录」的合作伙伴。
第二天:auto-review 不再消耗用量,以前使用时可能占套餐的 2% 到 10%。
4 月对齐博客的数据:开 auto-review 后,会话停下来等人批准的次数比手动审批少约 200 倍;需要审查的操作中约 99% 被批准。
同一篇博客的评测:内部越界请求自动批准率 99.1%,所有操作的有效批准率 99.93%;过度执行场景召回率 90.3%,提示注入召回率 99.3%,MonitoringBench(困难)召回率 96.1%。
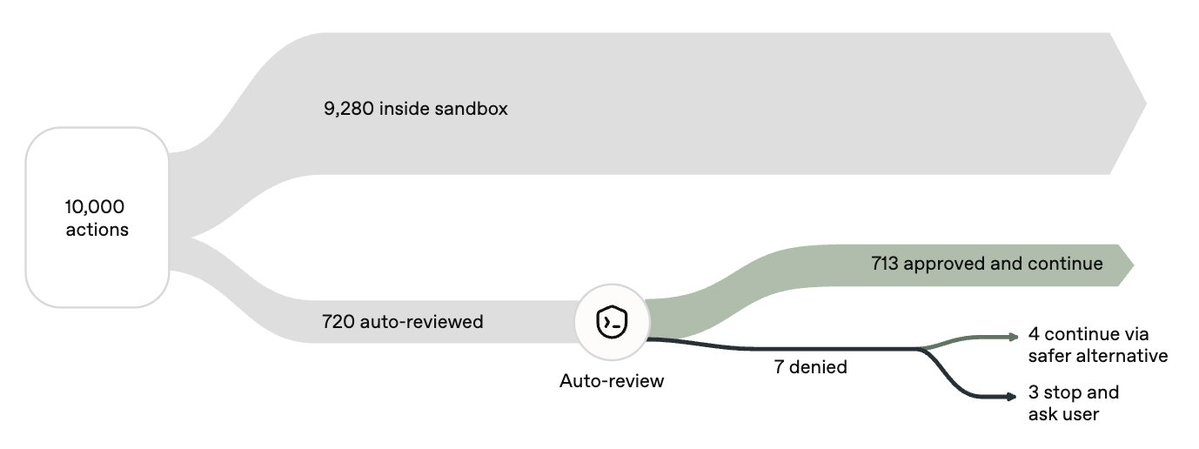
博客中的示例快照:手动模式下会打断用户 720 次,auto-review 拒绝了其中 7 次,4 次改走更安全的路径,3 次停下来等用户输入。
创新点
第一,把产品节奏公开成一个 28 天的承诺。每天一件可感知的改进,做不到就重置,并让用户投票评价,这是一种很少见的公开问责方式。
第二,把「省心」和「安全」放在同一边。auto-review 的论证是:频繁审批会把用户逼向完全放行,所以减少审批反而更安全;现在免费,等于把更安全的默认选项的成本降到零。
第三,审批者和执行者分离。让一个只负责「批不批」的模型做决定,比让执行任务的模型自我约束更容易评估和改进。
可否复用
- 用编码智能体时,优先开自动审查模式而不是完全访问模式:在 Codex 里是 设置 > 权限 > auto-review。
- 检查自己的命令放行规则:避免「所有 python 开头的命令都放行」这类过宽规则。
- 给自己的智能体系统加一个独立的审批模型:只负责判断越界操作,被拒绝时返回理由,让主智能体换条路。
- 多次被拒就自动停止:防止主智能体反复试探审批边界。
- 团队做改进时可以借鉴「每天一件、公开汇报」的节奏:让用户能感知进展,也给自己设一个硬约束。