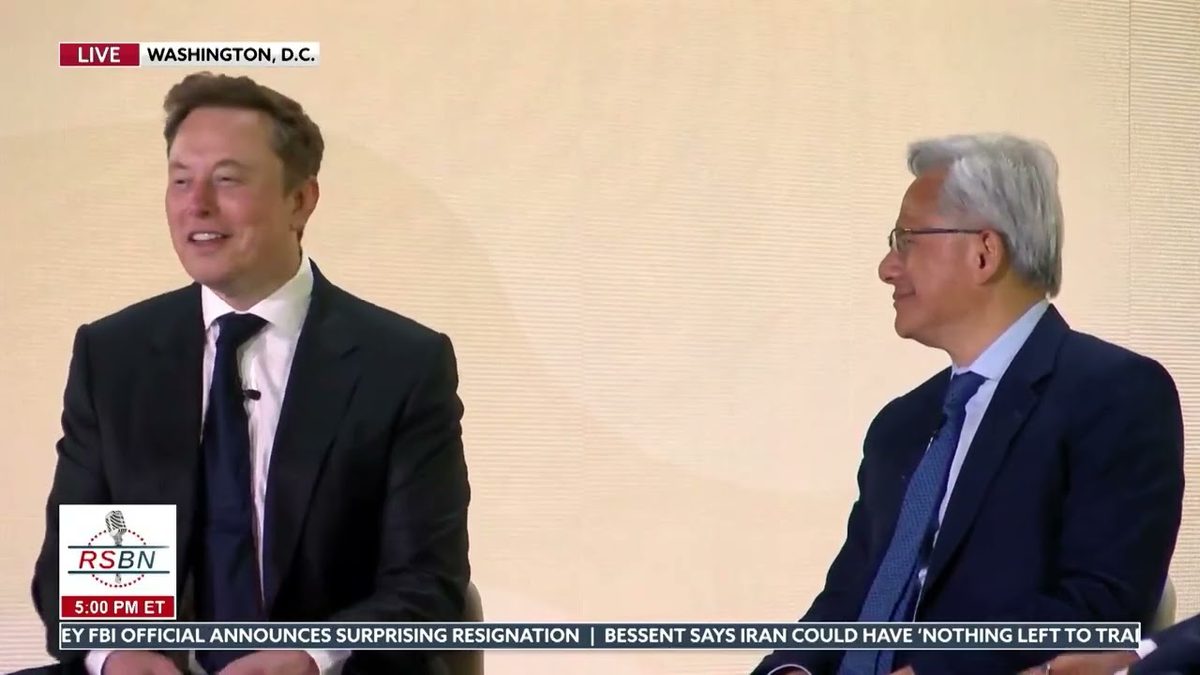
马斯克、黄仁勋与 Tom Brown 谈 AI 基建与安全:赢面先看能源与芯片;评测和部署都要「隔离 + 带外监控」,并介绍 Open Shell 与 Bluefield
一句话结论
在 9 月 29 日的对谈里,黄仁勋把超级智能浪潮说成整层计算栈的重生,并称美国要赢先得把发电与供电做起来,数据中心冲进社区时还要把居民带进繁荣;安全上他主张训练相对可控,但评测与部署都要强隔离,且「永远别相信隔离本身」,最好用另一块芯片做带外实时监控,并介绍面向智能体的隔离环境 Open Shell,以及盯住智能体行为的 Bluefield。马斯克强调要扩能源与芯片产能,软件与数字侧美国仍强;多方还谈到行业应互相监测、别只给自己的作业打分,并提及一份据称由白宫推动、含联合监测与外部审计等内容的行业文件。
背景与理念
黄仁勋开场说,所谓超级智能是处理器、训练方式到应用层整条计算栈的重新发明,生成式路径决定了底座首先是能源。没有发电与供电,算法和应用都落不了地;他也称赞美国当时的亲能源政策,同时承认数据中心进社区的速度太快,必须把居民带上。
安全叙事被收成工程纪律:智能体像新员工,要划定权限与工具,再持续监控。
具体做法
能源与产能
马斯克把扩张能源与芯片制造列为长期胜负手,并称软件与数字智力侧美国仍领先。黄仁勋补充:几乎每一种可持续能源路线现在都第一次有了支撑投资的市场力量。
隔离与带外监控
评测阶段要把智能体高度封在容器里,并假定隔离可能失败,因而要用另一块芯片做带外、实时监视。部署阶段用同一套逻辑:像雇人一样给权利边界,再连续审计。
他介绍两项技术:Open Shell——近似「智能体的浏览器」,把智能体与其余计算机隔离,只给应有权利;Bluefield——监控芯片,盯住智能体正在做的事。
行业互测
对话末段提到一份据称很快或已经由白宫侧推动的文件,内容包括联合监测、专门委员会、互相批改作业,以及内部控制、意图文档、内部审计、第三方外部审计与最佳实践共享。黄仁勋称其「很有牙齿」,值得成为行业标准。
关键数据/例子
安全原语:隔离(Open Shell)+ 带外监控(Bluefield)。
类比:智能体权限管理像给新员工开通工具与访问,再持续审计。
行业互测被概括为「别再只给自己的作业打分」。
创新点
第一,把「永不信任沙箱」写成默认假设,并要求监控通道在智能体环境之外。
第二,用 Open Shell / Bluefield 把隔离与监视产品化,而不是只停在政策口号。
第三,把能源与社区关系并列为与芯片、算法同级的执行问题。
可否复用
- 长时智能体上线前同时设计权限边界和带外监视,监视系统不要跑在同一个被控环境里。
- 重要模型发布前安排外部或同行评测,避免只靠自评。
- 算力扩张计划里单列社区沟通与利益分享,减少落地阻力。