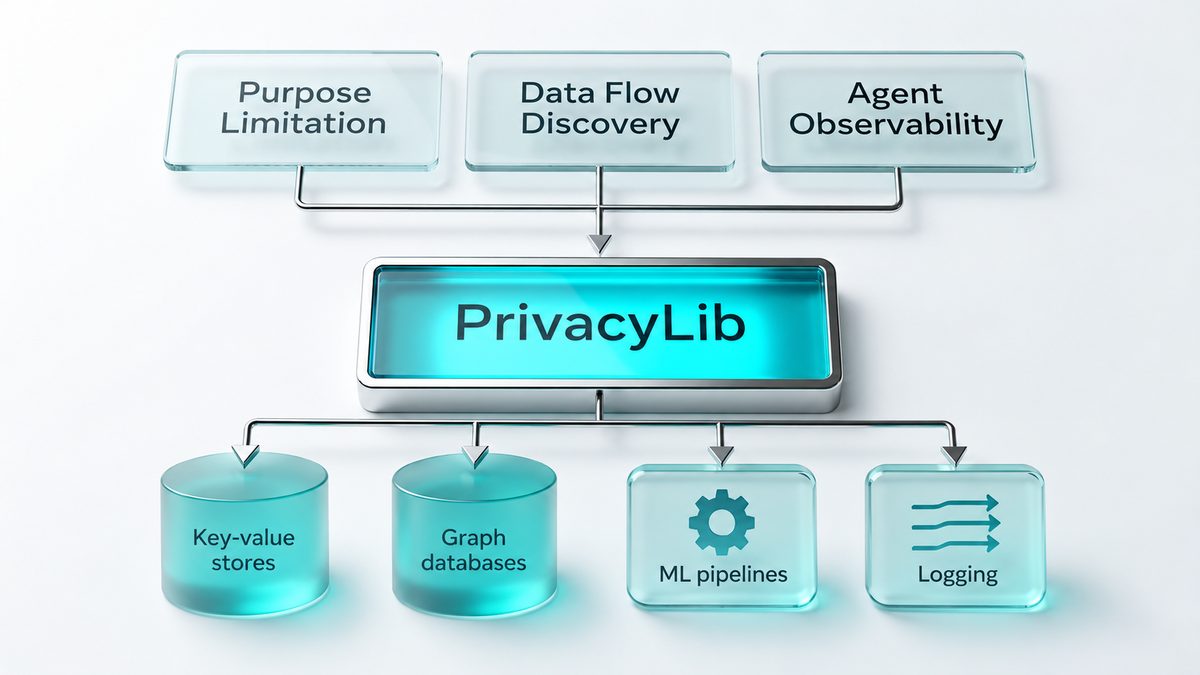
Meta PrivacyLib:客户端一次集成、模块化强制/观测;内部 agent 经 AgentLib 传会话再拦截
工程隐私PrivacyLibAgentLib数据访问边界Meta
一句话结论
把「每个系统各自写隐私逻辑」换成在数据客户端内跑的公共库;新能力以模块上架,内部 AI agent 的工具调用经 AgentLib 把会话上下文传到 PrivacyLib,在取数前观测或拦截。
打开原文
Engineering at Meta:PrivacyLib
背景与理念
新隐私要求若按系统各写一遍要数月;agent 访问路径运行时才定,不能只靠开发时预期白名单。PAI 团队把控制压到数据访问边界。
具体做法
- 系统映射到五种公共操作:Read / Write / RPC / Request entry / Inline。PrivacyLib 跑在客户端库内;强制模块如 Policy Zones,观测模块如 Privacy Probes、Agent Observability。
- 写路径示例:Policy Zones 在 Logger 落库前检查 messaging metadata 注释与用途。依赖 Logger 等系统 codegen 产物。
- Agent 路径:AgentLib 给工具调用打上 session,下游传到 PrivacyLib 再决断。安全发布用仿真对比流量;模块用 rollingOut() 百分比灰度,可降比例而不必全舰队回滚。
关键数据/例子
覆盖百级以上访问库、千级生产服务、日百万级资产;每秒数十亿次检查;新模块在已集成系统上「几天」可开,相对过去按系统重写的「数月」。文中代码为 Meta 内部(Hack/C++),不能原样拷贝。
创新点
第一,把隐私控制做成访问边界上的可插拔模块,而不是各服务私写。第二,明确 agent 必须带会话上下文下沉,才能在取数前拦截。
可否复用
- 自建 agent 网关时,把隐私/权限检查放在取数前,并强制带会话上下文。
- 新策略用模块灰度,支持降比例回退。
- 对照「一次集成、多次上架能力」,减少按系统重写。