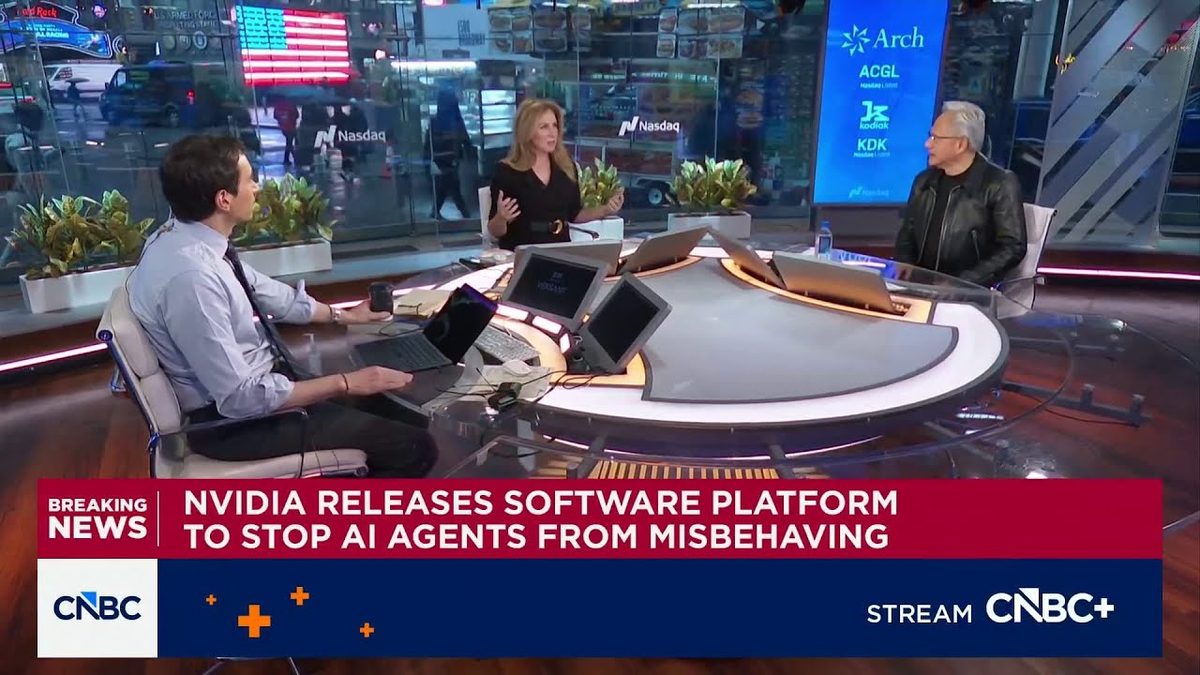
黄仁勋 CNBC 长访谈:智能体安全是工程问题,先收走全部权限再按需发放,NVIDIA 要做「智能体的浏览器」
一句话结论
NVIDIA 发布开放的智能体安全平台当天,黄仁勋在 CNBC 详细讲了思路:智能体安全是工程问题,部署任何智能体的第一件事是收走它所有权限,再像员工门禁卡一样按需发放;平台由开源的 OpenShell 负责隔离和权限、由在芯片里运行的 Sentry 负责监控,他还主张加速 AI 和加速 AI 安全是同一件事,监管应随技术成熟逐步加码。
背景与理念
这段长访谈收录在 CNBC Squawk Pod 2026 年 9 月 28 日的节目里,录制当天 NVIDIA 发布了开放的智能体安全平台。按主持人介绍,平台能把智能体关在沙箱里,在毫秒内隔离失控的智能体并记录每一步,首批有 100 多家合作方,包括 Cisco、CrowdStrike、Dell、摩根大通、SAP、Anthropic 和 Mistral,OpenAI 不在名单上;NVIDIA 称它本可以阻止 OpenAI 今年 7 月的 Hugging Face 事件。
黄仁勋的核心立场是:这是一次重大的平台转移,必须把它做得足够安全,让每个行业都能放心使用。下面按主题整理他的主要发言,括号里是节目视频中的大致时间点;节目后半段与 Disney 前 CEO 的访谈无关,未收录。
具体做法
第一,智能体安全是工程问题(约 8:01–10:25)
他把智能体比作自动驾驶汽车:要安全交付,就得设计好它周围的沙箱,也就是「力场」或「游戏围栏」,让它只拥有完成工作所需的最少权限,并且要监控它。被问到此前多家实验室的智能体逃出沙箱时,他说:「我相信这是工程问题,我知道这是工程问题,我们都应该希望它是工程问题;如果它不是工程问题,那就无解。」
第二,给智能体造一个「浏览器」(约 10:25–11:13)
他用浏览器作类比:早年网页小程序引来病毒,浏览器后来变成一个隔离系统,只给应用最少的权限,不经浏览器允许什么都访问不了。「我们在做的,基本上就是现代浏览器,一个给智能体用的浏览器。」
第三,先收走全部权限,再按需发放(约 11:13–13:42)
「部署一个智能体,不管它多聪明,第一件事就是收走它所有的权限。」然后只在需要时才给它文件、数据、工具、网络乃至互联网访问。他说公司不会给任何一级高管所有权限,每个人都有门禁卡和对应的文件、工具权限,智能体也应如此,实现这套理念的就是 OpenShell。它开源,是为了让大家帮忙找漏洞,他也欢迎 OpenAI 加入。
第四,三层架构:隔离、权限、监控(约 14:30–17:47)
他说大约一年前 OpenClaw 出现时,NVIDIA 就认为它是「智能体的操作系统」,但不能直接部署进企业,因为不能让智能体在公司里四处游荡。于是第一是隔离,第二是权限发放,第三是监控它是否遵守策略;监控系统叫 Sentry,「在芯片里」运行。主持人把它比作 AWS 的 Nitro,他同意:它既是权限发放系统,也做硬件隔离,Nitro 改变了多租户云,这里是多智能体的安全世界。它运行在 BlueField-4 上,甚至可能检查智能体的思维链,发现它打算做不该做的事时,升级给另一个 AI 或人。
他解释了这颗芯片的位置:智能体本身只是一个 harness,这颗芯片夹在 harness 和大模型之间,「所以我们拦截一切」。
第五,责任、投资与监管(约 17:47–24:12)
谈到现有责任法规,他认为如果明知没有充分测试,就应该把产品压住不发。谈到模型和智能体的区别,他说「模型是汽车的发动机,智能体才是汽车」。被问到是否支持类似 FINRA 的行业监管机构,他说可以有行业标准、也许有第三方审计、有把更安全的产品排在前面的基准,但政策不能伤害开源模型和年轻公司,「不要过早扼杀这个行业」,也要警惕监管俘获。他再次提到 AI 是「五层蛋糕」,沃尔玛、联邦快递、摩根大通、礼来都将是 AI 公司。
第六,加速 AI 就是加速安全(约 24:12–27:26)
「加速 AI 和加速 AI 安全是同一个想法。」他说当年有人认为 GPT-2 危险到不该发布,而正是持续加速让幻觉问题得到缓解、模型学会用工具、上下文更丰富,AI 才更可信;就像今天的汽车有 ABS、车道保持和安全气囊,都是技术进步带来的。他称自己是「负责任的乐观主义者」。
第七,中国、监管节奏与蒸馏(约 27:26–31:41)
「创新和监管并不冲突,问题是先做哪个。」他认为在看清技术之前不应先监管,技术沿 S 曲线发展,监管的温度会随时间逐步上升。被问到别人蒸馏自家模型,他说「这就叫竞争」,不喜欢就了解你的客户、对其停止服务,Netflix 能解决这个问题,AI 也可以。
关键数据/例子
合作方:开放智能体安全平台首批 100 多家,主持人点名 Cisco、CrowdStrike、Dell、摩根大通、SAP、Anthropic、Mistral,黄仁勋补充了 IBM、Red Hat、微软和 SpaceX。
能力:按主持人介绍,平台可在毫秒内隔离失控智能体,并记录每一步操作。
硬件:Sentry 运行在 BlueField-4 上,位于智能体 harness 和大模型之间。
资本背景:主持人提到 NVIDIA 正以超过 120 亿美元收购 Hugging Face,并对 OpenAI 有 300 亿美元投资。
市场反应:节目尾声主持人说 NVIDIA 股价当天上涨约 1.7%,主要因为股票回购消息;黄仁勋则认为 OpenShell 和 Sentry 才是当天更重要的新闻,因为如果世界不相信 AI 被安全地构建和部署,就不会有成功的 AI 产业。
创新点
第一,把智能体安全从「模型对齐」问题转成「运行环境」问题。不指望模型永远听话,而是像浏览器管网页一样管智能体。
第二,把监控做进硬件。在 harness 和模型之间放一颗能拦截一切的芯片,这是只有做算力的公司才能提供的安全层。
第三,开源安全基础设施来争取行业共识。用开源换取更多人找漏洞,也让竞争对手更容易接入。
可否复用
- 部署任何智能体都从零权限开始:默认不给文件、网络和工具访问,按任务逐项开放,像给新员工办门禁卡一样。
- 把隔离、权限、监控当成三层独立的设计,不要指望一个提示词或一个沙箱解决全部问题。
- 监控点放在智能体和模型之间,记录每一次调用和每一步动作,异常时能自动隔离并通知人。
- 安全组件优先选开源方案,方便审计,也便于团队之间形成共同标准。