Google Agents CLI Extension System:用 Git 托管扩展加锁文件钉 SHA,让 ADK 到 LangChain 共用同一套开发生命周期命令
一句话结论
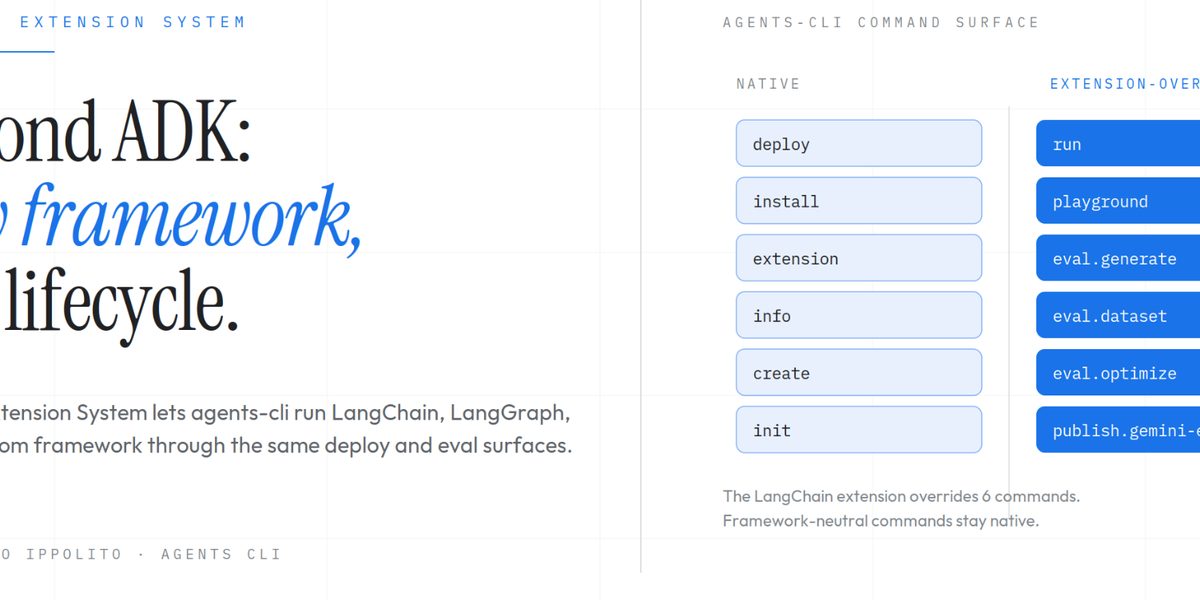
Agents CLI 1.5.0 起引入扩展系统,1.8.0 带上一等公民 LangChain 扩展:扩展是带 manifest 的 Git 目录,安装时钉到精确 commit SHA;约 6 个命令与 ADK 运行时耦合,其余约 18 个与框架无关。
背景与理念
团队希望 agent 开发生命周期命令不要绑死在某一个框架上。目标是无论用 ADK、LangChain 还是自研栈,都能共用 create、eval、deploy 一类命令,同时用可审计的扩展机制做合规包装。
具体做法
扩展是含 agents-cli-extension.yaml 的 Git 目录;安装时解析到精确 commit SHA 并写入锁文件。Agents CLI 不低于 1.5.0 引入该系统,1.8.0 附带一等公民 LangChain 扩展。
约 6 个命令与 ADK 运行时耦合(playground、run,以及四个 eval 子命令),其余约 18 个与框架无关。脚手架示例:`agents-cli create … --agent google/agents-cli/extensions/langchain/template@v1.8.0 -d cloud_run`。
LangChain 项目不依赖 google-adk,部署仍走与 ADK 相同的 Cloud Run Dockerfile/CMD。文中自定义扩展 sbom-deploy 用 syft+grype 扫 SBOM,再经 `AGENTS_CLI_DISABLE_OVERRIDES=1` 调用原生 deploy。系统在 v1.8.0 标为 experimental,建议钉住 Agents CLI 版本。
关键数据/例子
命令面大约拆成 6 个 ADK 耦合命令与约 18 个框架无关命令。
锁文件钉 SHA,避免扩展漂移;SBOM 扩展演示了在不 fork CLI 的前提下插入合规门禁。
创新点
第一,用「Git 托管扩展 + 锁文件钉 SHA」做框架解耦,而不是为每个框架 fork 一份 CLI。
第二,把合规扫描做成可插拔扩展,再调回原生 deploy。
第三,明确标注 experimental,并建议钉版本,降低生产踩坑风险。
可否复用
- 内部 CLI 需要支持多框架时,优先用扩展 + 锁文件钉版本,而不是维护多份分叉。
- 把 SBOM、安全扫描等门禁做成扩展,在调用原生 deploy 前拦截。
- 实验性系统上线前钉住 CLI 与扩展 SHA。